KI-Agenten 2026: Wie autonome KI-Systeme die Unternehmensautomatisierung neu definieren
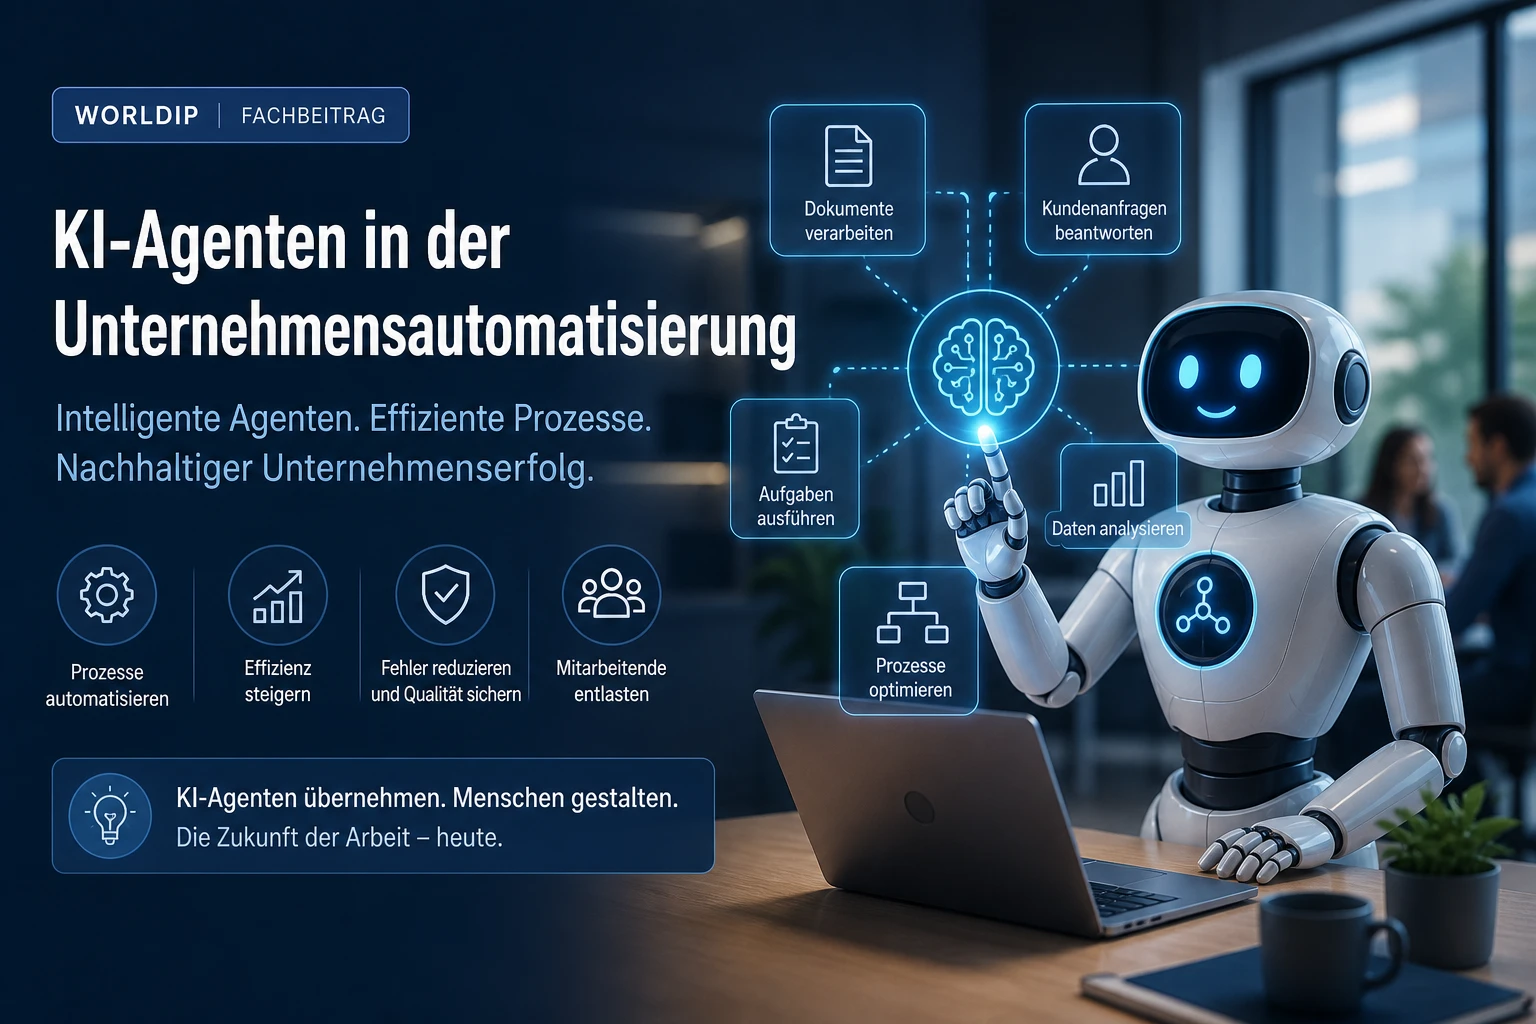
Die Diskussion über künstliche Intelligenz hat sich 2026 spürbar verschoben: Weg vom einzelnen Prompt, hin zu Systemen, die Aufgaben planen, Werkzeuge nutzen, Zwischenergebnisse prüfen und Prozesse über mehrere Schritte hinweg ausführen. OpenAI beschreibt Agenten inzwischen als Systeme, die Aufgaben planen und mit Tools, anderen Agenten sowie Kontext über mehrere Schritte hinweg arbeiten können.[1] Anthropic unterscheidet zugleich nüchtern zwischen „Workflows“, die vordefinierten Pfaden folgen, und „Agents“, bei denen das Modell dynamisch über Prozess und Tool-Nutzung entscheidet.[2] Google DeepMind positioniert Project Astra als Forschungs- und Produktlinie für universellere KI-Assistenten, die multimodal wahrnehmen und in Echtzeit mit der Umgebung interagieren sollen.[6]
Für Unternehmen ist diese Entwicklung mehr als ein neues Interface. KI-Agenten verbinden Sprachmodelle mit Unternehmenssystemen: CRM, Ticketing, Code-Repositories, Data Warehouses, Kollaborationstools oder Browser-Automation. Damit rücken sie näher an klassische Automatisierung heran, bleiben aber flexibler als starre Robotic-Process-Automation-Skripte. Genau darin liegt die Chance – und das Risiko.
Was sind KI-Agenten und wie unterscheiden sie sich von klassischen Chatbots?
Ein klassischer Chatbot beantwortet Fragen oder führt eng definierte Dialoge. Er ist reaktiv: Nutzer stellen eine Frage, das System antwortet. Ein KI-Agent dagegen verfolgt ein Ziel über mehrere Schritte. Er kann eine Aufgabe zerlegen, geeignete Werkzeuge auswählen, Daten abrufen, Zwischenergebnisse bewerten und bei Fehlern alternative Wege versuchen. Entscheidend ist nicht, dass ein Agent „autonom“ im absoluten Sinn handelt, sondern dass er Handlungsspielraum innerhalb klarer Grenzen erhält.
In der Praxis gibt es Abstufungen. Ein einfacher Workflow kann etwa einen eingehenden Supportfall klassifizieren, eine Wissensdatenbank durchsuchen und einen Antwortentwurf erstellen. Ein fortgeschrittener Agent könnte zusätzlich Rückfragen formulieren, Kundendaten aus dem CRM berücksichtigen, ein Ticket priorisieren und – nach Freigabe – eine Antwort versenden. Anthropic weist zu Recht darauf hin, dass nicht jede Anwendung einen Agenten braucht: Agentische Systeme können mehr Leistung bringen, erhöhen aber Kosten, Latenz und Komplexität.[2]
Der Unterschied zum Chatbot liegt daher in drei Merkmalen: Erstens verfügt ein Agent über Tools, also Schnittstellen zu Daten und Aktionen. Zweitens arbeitet er zustandsbehaftet über mehrere Schritte. Drittens braucht er eine Kontrollarchitektur: Rollen, Berechtigungen, Protokollierung, Tests und Eskalationsregeln. Ohne diese Leitplanken wird aus Automatisierung schnell unkontrollierte Prozessausführung.
Praxisbeispiele: Einsatzgebiete in Unternehmen
Im Customer Service können KI-Agenten Standardanfragen schneller bearbeiten, aber ihr größter Nutzen liegt oft in der Fallvorbereitung. Ein Agent kann Tickets zusammenfassen, Kundenhistorie prüfen, Vertragsinformationen heranziehen, passende Wissensartikel vorschlagen und eine Antwort in der Tonalität des Unternehmens entwerfen. Menschen bleiben bei sensiblen Fällen, Kulanzentscheidungen oder rechtlich relevanten Aussagen eingebunden. So entsteht keine „vollautomatische Hotline“, sondern ein Assistenzsystem, das Bearbeitungszeit reduziert und Qualität konsistenter macht.
In der Software-Entwicklung verschiebt sich der Einsatz von Code-Vervollständigung zu Aufgabenbearbeitung. Agenten können Issues analysieren, relevante Dateien finden, Tests ausführen, Pull Requests vorbereiten oder Dokumentation aktualisieren. OpenAI verweist in seiner Agenten-Dokumentation auf Laufzeiten, SDKs und Tool-Orchestrierung für mehrschrittige Aufgaben.[1] Der produktive Einsatz erfordert jedoch klare Grenzen: Agenten sollten in isolierten Entwicklungsumgebungen arbeiten, Änderungen nachvollziehbar committen und niemals ungeprüft in Produktion deployen.
In der Datenanalyse helfen Agenten dabei, Fragestellungen in Abfragen, Auswertungen und Visualisierungen zu übersetzen. Ein Fachbereich könnte fragen: „Warum ist die Conversion in Region Süd im letzten Quartal gesunken?“ Der Agent kann Datenquellen identifizieren, SQL-Abfragen vorschlagen, Ausreißer prüfen und eine erste Hypothese formulieren. Wichtig bleibt die Validierung: Datenqualität, Definitionen von Kennzahlen und Kausalinterpretationen dürfen nicht allein dem Modell überlassen werden.
Ein weiteres Feld ist interne Prozessautomatisierung. Agenten können Meeting-Notizen in Aufgaben überführen, Onboarding-Checklisten vorbereiten, Lieferanteninformationen vergleichen oder Compliance-Fragen vorstrukturieren. Der Unterschied zu bisherigen Automatisierungstools: Die Logik muss nicht in jedem Detail vorprogrammiert werden. Der Nachteil: Gerade weil Agenten flexibel reagieren, müssen Unternehmen stärker in Beobachtbarkeit und Governance investieren.
Herausforderungen: Sicherheit, Halluzinationen, Governance
Die zentrale Herausforderung ist nicht nur, ob ein Modell „richtig antwortet“. Agenten können handeln. Damit werden bekannte Risiken generativer KI – Halluzinationen, Prompt Injection, Datenabfluss, unsichere Ausgaben – operativ relevant. OWASP führt für GenAI-Anwendungen unter anderem Risiken und Gegenmaßnahmen entlang des Entwicklungs-, Bereitstellungs- und Betriebslebenszyklus auf.[7] Bei Agenten kommen Tool-Berechtigungen hinzu: Ein falsch interpretierter Befehl kann Daten verändern, E-Mails versenden oder Workflows auslösen.
Unternehmen sollten deshalb nach dem Prinzip der minimalen Rechte arbeiten. Ein Agent braucht nur die Zugriffe, die für seine Aufgabe erforderlich sind. Schreibrechte sollten seltener sein als Leserechte, risikoreiche Aktionen brauchen Freigaben. Ebenso wichtig sind Audit-Logs: Wer hat welches Ziel vorgegeben, welche Tools wurden genutzt, welche Daten wurden abgefragt, welche Ausgabe wurde erzeugt?
Halluzinationen lassen sich nicht vollständig „wegprompten“. Sinnvoller sind technische Kontrollen: Retrieval aus freigegebenen Wissensquellen, Quellenangaben, Tests mit realistischen Fällen, automatische Plausibilitätsprüfungen und menschliche Freigabe bei hohem Risiko. Das NIST AI Risk Management Framework betont Management von KI-Risiken als fortlaufenden Prozess, nicht als einmalige Produktprüfung.[5] Für Agenten bedeutet das: Monitoring, Incident-Prozesse, Red-Teaming und regelmäßige Neubewertung gehören in den Betrieb.
Governance ist dabei keine Innovationsbremse, sondern Voraussetzung für Skalierung. Einzelne Pilotprojekte funktionieren oft auch informell. Sobald Agenten aber in Kernprozesse integriert werden, brauchen Unternehmen Verantwortlichkeiten: Wer ist Product Owner? Wer genehmigt Tool-Zugriffe? Welche Daten dürfen verarbeitet werden? Wann muss ein Mensch übernehmen? Welche Metriken entscheiden über Erfolg oder Abschaltung?
Ausblick: Wo geht die Reise hin?
Der nächste Schritt ist weniger der eine „Super-Agent“ als vielmehr ein Ökosystem spezialisierter Agenten. Unternehmen werden voraussichtlich Agenten für Support, Analyse, Entwicklung, Vertriebsvorbereitung oder interne Wissensarbeit betreiben – eingebettet in bestehende Systeme und mit klaren Übergaben an Menschen. Diese Richtung ist bereits in den Plattformen erkennbar: OpenAI stellt Agenten, Tools und Orchestrierung als Bausteine bereit.[1] Anthropic empfiehlt einfache, komponierbare Muster statt unnötig komplexer Frameworks.[2] Google DeepMind arbeitet mit Project Astra an multimodalen Assistenten, die Wahrnehmung, Kontext und Interaktion stärker verbinden.[6]
Wichtig ist: Nicht jede Prognose ist belastbar. Ob Agenten ganze Berufsbilder ersetzen, lässt sich seriös nicht pauschal sagen. Belegbar ist dagegen, dass die großen KI-Anbieter Agenten-Funktionalität als strategische Plattformschicht ausbauen und dass Unternehmen bereits heute konkrete Automatisierungsfälle testen. Der Wettbewerbsvorteil entsteht nicht durch den bloßen Einsatz eines Modells, sondern durch die Integration in Prozesse, Daten und Kontrollsysteme.
Fazit: Handlungsempfehlung für Unternehmen
KI-Agenten sind 2026 kein experimentelles Randthema mehr, aber auch keine magische Automatisierungsschicht. Sie sind leistungsfähige, probabilistische Systeme, die Aufgaben planen und Tools nutzen können – und deshalb professionell eingeführt werden müssen. Unternehmen sollten klein beginnen: einen klar begrenzten Prozess wählen, Erfolgskriterien definieren, Datenzugriffe minimieren und menschliche Freigaben für kritische Aktionen einbauen.
Empfehlenswert ist ein dreistufiges Vorgehen. Erstens: geeignete Use Cases auswählen, bei denen Agenten assistieren statt unkontrolliert entscheiden. Zweitens: technische und organisatorische Leitplanken aufbauen – Berechtigungen, Logging, Tests, Eskalation, Datenschutz. Drittens: den Nutzen messen, etwa über Bearbeitungszeit, Fehlerquote, Kundenzufriedenheit oder Entwicklerproduktivität. Wer Agenten so behandelt wie jede andere geschäftskritische Technologie, kann Automatisierung deutlich flexibler gestalten, ohne Kontrolle und Vertrauen zu opfern.
Sources
[1] https://platform.openai.com/docs/guides/agents
[2] https://www.anthropic.com/research/building-effective-agents
[5] https://www.nist.gov/itl/ai-risk-management-framework
[6] https://deepmind.google/models/project-astra
[7] https://genai.owasp.org/llm-top-10