Agentic AI im Enterprise-Umfeld: Wie autonome KI-Agenten 2026 die Unternehmensautomatisierung neu definieren
Die Automatisierung in Unternehmen verschiebt sich 2026 von regelbasierten Workflows zu Systemen, die Ziele verstehen, Schritte planen und Werkzeuge selbstständig einsetzen. Genau hier setzt Agentic AI an: KI-Agenten sind nicht einfach bessere Chatfenster, sondern softwaregestützte Akteure, die Aufgaben über mehrere Systeme hinweg ausführen können. Für Entscheider ist das relevant, weil Agenten nicht nur Antworten liefern, sondern operative Arbeit übernehmen: Recherche, Datenabgleich, Ticketbearbeitung, Codeänderungen, Dokumentenprüfung oder die Koordination mehrerer Fachsysteme. Gleichzeitig steigt damit der Anspruch an Governance, Sicherheit und Kontrolle.
Was KI-Agenten von Chatbots und klassischen LLMs unterscheidet
Ein klassischer Chatbot reagiert meist auf einzelne Nutzeranfragen und bleibt innerhalb eines vordefinierten Dialogs. Ein LLM erzeugt Text, Code oder Analysen auf Basis eines Prompts, hat aber ohne zusätzliche Architektur keine verlässliche Handlungsfähigkeit. Ein KI-Agent kombiniert dagegen ein Modell mit Kontext, Werkzeugzugriff, Planung, Speicher und Ausführungslogik. OpenAI beschreibt in seinen Agenten-Dokumentationen genau diese Bausteine: Modelle, Tools, Conversation State, Background Mode, Webhooks, Datei-Inputs und Multi-Agent-Konzepte.[1]
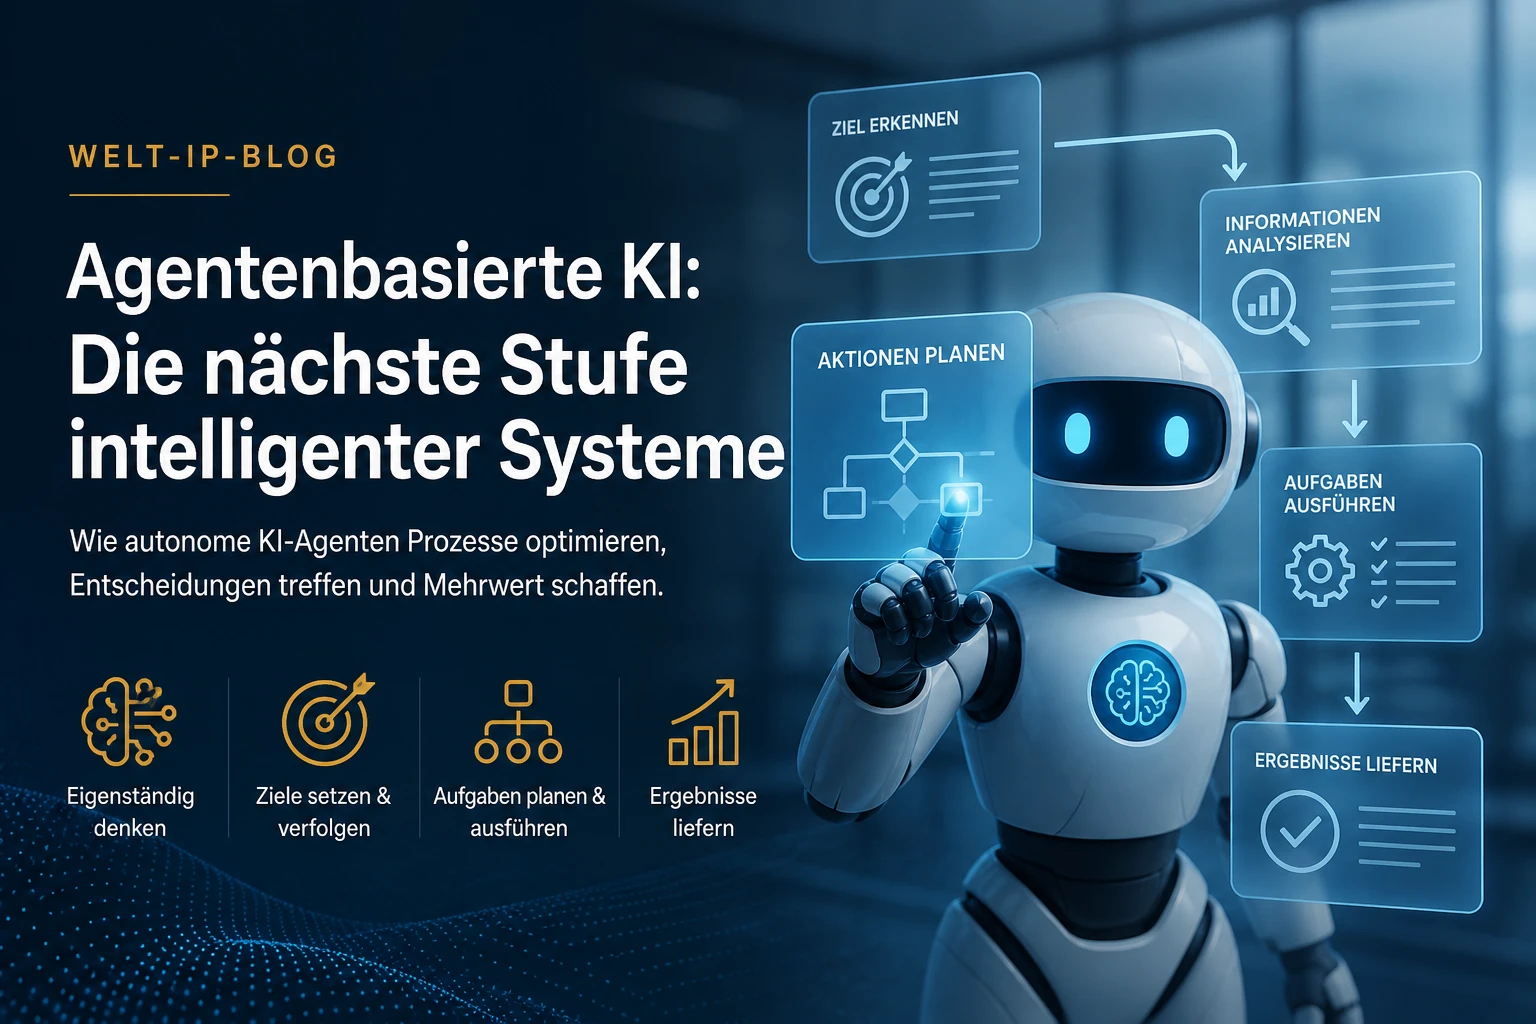
Der entscheidende Unterschied liegt also in der Autonomie innerhalb gesetzter Grenzen. Ein Agent kann ein Ziel in Teilschritte zerlegen, Informationen aus CRM, ERP, E-Mail, Wissensdatenbank oder Browser abrufen, Zwischenergebnisse bewerten und dann eine Aktion auslösen. Das macht ihn für Enterprise-Automatisierung interessanter als reine Chatoberflächen. Unternehmen sollten Agenten deshalb nicht als “Chatbot 2.0” einordnen, sondern als neue Schicht zwischen Mitarbeitenden, Daten und Geschäftsprozessen.
Aktuelle Entwicklungen bei OpenAI, Anthropic, Google und Microsoft
Die großen Plattformanbieter haben Agentic AI inzwischen in ihre Entwickler- und Enterprise-Angebote integriert. OpenAI bündelt Agentenfunktionen in einer API- und SDK-orientierten Architektur, in der Tools, Zustandsverwaltung, Background-Ausführung und Agent Builder zusammengeführt werden.[1] Das zeigt, dass Agenten nicht mehr nur Demonstrationen in Chat-Interfaces sind, sondern als produktionsnahe Softwarekomponenten gedacht werden.
Anthropic hat mit “computer use” einen wichtigen Schritt in Richtung handlungsfähiger Systeme gemacht: Entwickler können Claude anweisen, Computer ähnlich wie Menschen zu nutzen, also Bildschirme zu lesen, Cursor zu bewegen, Buttons zu klicken und Text einzugeben.[2] Anthropic betont zugleich, dass diese Fähigkeit experimentell, teils fehleranfällig und deshalb kontrollbedürftig ist.[2] Für Unternehmen ist genau diese Doppelbotschaft entscheidend: Die Technologie eröffnet neue Automatisierungsmöglichkeiten, verlangt aber eine robuste Absicherung.
Google Cloud positioniert Vertex AI als Plattform für Multi-Agent-Systeme. Google beschreibt Agenten als intelligente Systeme, die mit Reasoning, Planung und Memory im Auftrag eines Nutzers handeln und unter Aufsicht mehrere Schritte vorausdenken können.[3] Besonders relevant ist der Hinweis auf Multi-System-Agents: Enterprise-Agenten müssen nicht nur mit einem Modell kommunizieren, sondern mit Workflows, Datenquellen und Systemen verschiedener Anbieter verbunden werden.[3]
Microsoft integriert Agenten in Copilot Studio. Dort können Organisationen Agenten erstellen, indem sie in natürlicher Sprache beschreiben, was der Agent tun soll.[5] Außerdem unterscheidet Microsoft zwischen klassischer Orchestrierung, die stark auf Trigger-Phrasen basiert, und generativer Orchestrierung, bei der ein Agent passende Tools, Wissensquellen, Topics und andere Agenten auswählt.[4] Damit rücken Agenten näher an Fachbereiche heran, die Automatisierung nicht mehr ausschließlich über klassische IT-Projekte modellieren wollen.
Praxisbeispiele: Wo Agenten bereits produktiv eingesetzt werden
In der Praxis entstehen die stärksten Anwendungsfälle dort, wo Prozesse wissensintensiv, wiederkehrend und systemübergreifend sind. Im Kundenservice können Agenten Supportanfragen klassifizieren, Kundendaten abrufen, Richtlinien prüfen, Antwortvorschläge erstellen und einfache Vorgänge direkt anstoßen. In Finance und Operations können sie Rechnungsdaten extrahieren, Abweichungen markieren, Genehmigungsprozesse vorbereiten und Belege mit ERP-Daten abgleichen.
In der Softwareentwicklung sind Agenten besonders weit fortgeschritten. Sie analysieren Issues, reproduzieren Fehler, schreiben Tests, ändern Code und dokumentieren Pull Requests. Anthropic verweist bei computer use auf frühe Erprobungen durch Unternehmen wie Asana, Canva, Cognition, DoorDash, Replit und The Browser Company, die Aufgaben mit vielen Einzelschritten untersuchen.[2] Replit nutzt demnach Claude-Fähigkeiten mit Computerbedienung und UI-Navigation, um Funktionen für die Bewertung von Apps im Replit-Agent-Produkt zu entwickeln.[2]
Auch interne Wissensarbeit verändert sich. Agenten können Meeting-Protokolle in Aufgaben überführen, regulatorische Anforderungen gegen interne Richtlinien prüfen, Marktinformationen sammeln oder Dokumente über mehrere Repositorien hinweg vergleichen. Der produktive Nutzen entsteht weniger durch “Magie” als durch Integration: Je besser ein Agent Berechtigungen, Datenqualität und Prozessgrenzen versteht, desto höher ist sein Wert.
Herausforderungen: Sicherheit, Kontrolle und Halluzinationen
Autonomie erhöht das Risiko. Ein Chatbot kann eine falsche Antwort geben; ein Agent kann zusätzlich eine falsche Aktion ausführen. Deshalb müssen Unternehmen zwischen Empfehlung, Vorbereitung und Ausführung unterscheiden. Kritische Aktionen wie Zahlungen, Vertragsänderungen, Kundensperren oder produktive Code-Deployments sollten mindestens menschliche Freigabe, Policy-Prüfung oder technische Guardrails erfordern.
Halluzinationen bleiben ein zentrales Problem, weil Agenten ihre Zwischenschritte auf Modellurteile stützen. Ein Agent kann eine Quelle falsch interpretieren, eine Datenbankabfrage missverstehen oder ein Tool mit falschen Parametern aufrufen. Gegenmaßnahmen sind Retrieval mit nachvollziehbaren Quellen, strukturierte Tool-Schemas, Validierungsschritte, Protokollierung, Rollback-Mechanismen und getrennte Berechtigungsrollen. Anthropic weist bei computer use ausdrücklich auf experimentellen Charakter und Fehleranfälligkeit hin.[2]
Sicherheit betrifft auch Identität und Zugriff. Ein Agent sollte nicht pauschal dieselben Rechte wie ein menschlicher Nutzer erhalten, sondern nur minimale, zweckgebundene Berechtigungen. Zudem braucht es Audit Trails: Wer hat den Agenten gestartet, welche Daten wurden gelesen, welche Tools wurden genutzt, welche Entscheidungen wurden getroffen und wer hat freigegeben? Ohne diese Nachvollziehbarkeit wird Agentic AI im regulierten Umfeld kaum belastbar einsetzbar sein.
Was Unternehmen ab 2026 strategisch tun sollten
Für Unternehmen bedeutet Agentic AI ab 2026 vor allem: Automatisierung wird stärker zielorientiert, adaptiv und fachbereichsnah. Statt jeden Prozesspfad vorab hart zu modellieren, definieren Organisationen Ziele, Datenzugriffe, Toolgrenzen und Kontrollpunkte. Google betont in diesem Zusammenhang die Verbindung von Modellen, Daten und Agenten als Produktionsplattform.[3] Microsofts generative Orchestrierung zeigt ebenfalls, dass Agenten künftig Werkzeuge und Wissensquellen dynamischer auswählen können.[4]
Der richtige Einstieg ist nicht der größte End-to-End-Prozess, sondern ein begrenzter Use Case mit klarem Nutzen und kontrollierbarem Risiko. Geeignet sind Backoffice-Aufgaben, interne Recherche, Ticket-Triage, Dokumentenprüfung oder Entwicklerassistenz. Entscheidend ist ein Betriebsmodell: Verantwortlichkeiten, Monitoring, Freigabeprozesse, Testdaten, Evaluationsmetriken und Incident-Prozesse müssen vor dem Rollout geklärt sein.
Fazit
Agentic AI markiert den Übergang von KI als Antwortmaschine zu KI als ausführender Automatisierungsschicht. OpenAI, Anthropic, Google und Microsoft treiben diesen Wandel mit Agenten-Frameworks, Computerbedienung, Multi-Agent-Plattformen und generativer Orchestrierung voran.[1][2][3][4] Für Unternehmen liegt die Chance in produktiveren Abläufen über Systemgrenzen hinweg. Der Preis ist höhere Verantwortung: Ohne Governance, Sicherheitsarchitektur und messbare Kontrolle werden autonome Agenten schnell zum operativen Risiko. Wer 2026 erfolgreich sein will, sollte Agenten nicht isoliert testen, sondern als Teil einer Enterprise-Automation-Strategie einführen.
Sources
[1] OpenAI API Docs: Agents — https://platform.openai.com/docs/guides/agents [2] Anthropic: Computer use — https://www.anthropic.com/news/3-5-models-and-computer-use [3] Google Cloud: Multi-system agents with Vertex AI — https://cloud.google.com/blog/products/ai-machine-learning/build-and-manage-multi-system-agents-with-vertex-ai [4] Microsoft Learn: Generative orchestration in Copilot Studio — https://learn.microsoft.com/en-us/microsoft-copilot-studio/advanced-generative-actions [5] Microsoft Learn: Create and delete agents — https://learn.microsoft.com/en-us/microsoft-copilot-studio/authoring-first-bot